



Segmentierung des globalen Marktes für Sicherheitstests nach Testart (Anwendungssicherheit, Netzwerksicherheit, Gerätesicherheit und Social Engineering), Testwerkzeug (Webanwendungstestwerkzeug, Code-Review-Werkzeug und Penetrationstest), Bereitstellungsmodus (On-Premises und Cloud), Unternehmensgröße (KMU und Großunternehmen) und Branche (Banken, Finanzdienstleistungen und Versicherungen, Gesundheitswesen, IT und Telekommunikation) – Branchentrends und Prognose bis 2033
Was ist die Security Testing Markt Größe und Wachstum Rate
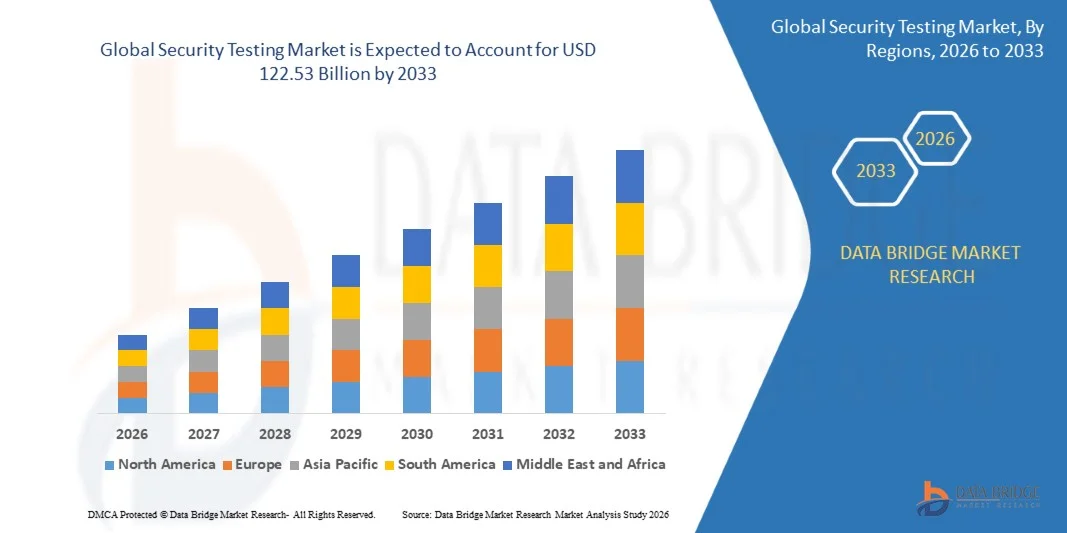
- Wie bei Data Bridge Market Research Analysis wurde die globale Marktgröße für Sicherheitstests geschätztUSD 13,62 Milliarden in 2025und wird voraussichtlich erreichen122,53 Milliarden USD bis 2033, beiCAGR von 31,6%während des Prognosezeitraums
- Das Marktwachstum wird größtenteils durch die steigende Häufigkeit von Cyberangriffen und die zunehmende Abhängigkeit von Unternehmen auf digitalen Plattformen, Cloud-Infrastruktur und vernetzten Anwendungen gefördert, was die Notwendigkeit umfassender Sicherheitstests verstärkt
- Darüber hinaus priorisieren Organisationen zunehmend die proaktive Schwachstellenerkennung, regulatorische Compliance und sichere Softwareentwicklungspraktiken, die Sicherheitstests als kritischer Bestandteil moderner Cybersicherheitsstrategien zu etablieren. Diese konvergierenden Faktoren beschleunigen die Einführung fortschrittlicher Testwerkzeuge und -dienste, wodurch das Wachstum der Industrie deutlich erhöht wird
Marktgröße und Prognose
- Globaler Marktwert (2025):USD 13,62 Milliarden
- Voraussichtlicher Marktwert (2033):122,53 Mrd. USD
- Wettervorhersage CAGR (2026–2033):31.6%
Sicherheitstests Marktanalyse
- Sicherheits-Testlösungen, die darauf abzielen, Schwachstellen zu identifizieren und die Widerstandsfähigkeit von Anwendungen, Netzwerken und digitalen Infrastrukturen zu bewerten, werden aufgrund ihrer Fähigkeit, Bedrohungen zu erkennen, Datenverletzungen zu verhindern und sicherzustellen, dass sichere digitale Operationen
- Die zunehmende Nachfrage nach Sicherheitstests wird in erster Linie durch die rasche Übernahme von Cloud Computing, die Erweiterung von digitalen Dienstleistungen und die zunehmende Integration von vernetzten Geräten sowie strengere Datenschutzbestimmungen und wachsende Unternehmensinvestitionen inInternet und InternetRisikomanagement
- Nordamerika dominierte den Sicherheitstestmarkt mit einem Anteil36,8% in 2025, aufgrund der starken Präsenz von Cyber-Sicherheits-Lösungsanbietern und der zunehmenden Häufigkeit von anspruchsvollen Cyberattacken über Unternehmen
- Asia-Pacific wird voraussichtlich die am schnellsten wachsende Region im Sicherheitstestmarkt während der Prognosezeit sein, da die Digitalisierung, die Internetdurchdringung und die Expansion von Cloud Computing in Schwellenländern
- Das Cloud-Segment dominierte den Markt mit einem Marktanteil von 61,70% im Jahr 2025, da die Cloud-basierte Infrastruktur und der wachsende Bedarf an skalierbaren und fernbedienbaren Sicherheitstests immer größer wurde. Organisationen verschieben schnell Anwendungen und Daten in Cloud-Umgebungen, was die Nachfrage nach kontinuierlicher Sicherheitsbewertung und automatisierter Sicherheitsüberwachung durch Cloud-basierte Testplattformen erhöht
Report Scope und Security Testing Market Segmentation
|
Attribute |
Security Testing Key Market Insights |
|
Verdeckte Segmente |
|
|
Überarbeitete Länder |
Nordamerika
Europa
Asien-Pazifik
Naher Osten und Afrika
Südamerika
|
|
Key Market Players |
|
|
Marktmöglichkeiten |
|
|
Daten Infos zum Wert hinzugefügt |
Neben den Markteinblicken wie Marktwert, Wachstumsrate, Marktsegmente, geographischer Erfassung, Marktteilnehmer und Marktszenario umfasst der vom Data Bridge Market Research Team kuratierte Marktbericht eine tiefgreifende Expertenanalyse, Import/Export-Analyse, Preisanalyse, Produktionsverbrauchsanalyse und pestle-Analyse. |
Was ist der Haupttrend im Security Testing Market
„Erhöhung der Annahme von AI-Driven und Automated Security Testing Solutions“
- Ein wesentlicher Trend auf dem Sicherheitstestmarkt ist die zunehmende IntegrationKünstliche Intelligenzund Automatisierung in Schwachstellenerkennungs- und Bedrohungsanalyseprozesse, angetrieben durch die zunehmende Komplexität von digitalen Unternehmensumgebungen. Diese Technologien ermöglichen es Organisationen, Sicherheitsfehler schneller zu erkennen und große Mengen von Sicherheitsbewertungen mit verbesserter Effizienz über Cloud-Plattformen, Anwendungen und Unternehmensnetzwerke zu verwalten.
- So führte IBM zum Beispiel Watson Code Assistant for Security Testing ein, der es Entwicklern ermöglicht, Sicherheitstest-Fälle mithilfe natürlicher Sprachansagen zu generieren. Diese Lösung beschleunigt die Sicherheitserkennung während des Software-Entwicklungs-Lebenszyklus und reduziert die Zeit, die benötigt wird, um komplexe Sicherheitstest-Skripte zu implementieren
- Unternehmen übernehmen zunehmend automatisierte Sicherheitstest-Tools innerhalb von DevSecOps-Pipelines, um eine kontinuierliche Überwachung und schnelle Identifizierung von Schwachstellen in Anwendungen und Infrastruktur sicherzustellen. Automatisierung hilft Entwicklungsteams, Sicherheitstests direkt in Entwicklungs-Workflows zu integrieren, so dass schnellere Abhilfe und Verbesserung der gesamten Software-Resilienz
- Cloud-basierte Entwicklungsumgebungen fördern die Einführung von AI-getriebenen Testlösungen, die massive Datensätze analysieren und anormale Verhaltensmuster in Anwendungen und Netzwerken identifizieren können. Diese Fähigkeit ermöglicht es Organisationen, die Bedrohungserkennung zu stärken und gleichzeitig manuelle Interventionen und betriebliche Komplexität zu reduzieren
- Sicherheitsteams nutzen auch maschinelle Lernmodelle, um Schwachstellen basierend auf Risikoschwere und potenziellen geschäftlichen Auswirkungen zu priorisieren. Dieser Ansatz verbessert die Effizienz der Entscheidungsfindung und stellt sicher, dass kritische Sicherheitsfragen behandelt werden, bevor sie von Angreifern ausgenutzt werden können
- Die zunehmende Abhängigkeit von automatisierten und intelligenten Prüftechnologien verstärkt die Transformation von Sicherheitstests aus einem periodischen Bewertungsprozess in eine kontinuierliche und integrierte Cybersicherheitspraxis. Dieser Trend verstärkt die allgemeine Wirksamkeit des Sicherheitsmanagements und unterstützt das Wachstum des Sicherheitstestmarktes
Sicherheitstesting Market Dynamics
Fahrer
„Rising Frequency of Cyberattacks and Data Breaches Across Digital Platforms“
- Die steigende Zahl von Cyberattacks, die auf Unternehmensanwendungen, Cloud-Infrastruktur und digitale Plattformen abzielen, ist ein wichtiger Faktor, der die Einführung von Sicherheitstests in allen Branchen vorantreibt. Organisationen investieren zunehmend in Schwachstellenbeurteilung, Penetrationstests und Anwendungssicherheitstools, um Schwachstellen zu identifizieren und sensible Informationen vor unbefugtem Zugriff zu schützen
- So hat Synopsys sein Sicherheitstest-Portfolio durch den Erwerb eines spezialisierten API-Sicherheitstests im Jahr 2025 gestärkt. Diese Entwicklung ermöglichte es dem Unternehmen, automatisierte Endpoint-Scan-Funktionen innerhalb seiner Anwendungssicherheitsplattform zu integrieren und Unternehmen dabei zu helfen, Schwachstellen in Anwendungsprogrammierschnittstellen zu identifizieren, bevor sie ausgenutzt werden können
- Das rasante Wachstum von digitalen Dienstleistungen, Online-Finanztransaktionen und Cloud-basierten Anwendungen hat die Angriffsfläche für Cyberkriminelle deutlich erweitert. Dadurch setzen Organisationen fortschrittliche Sicherheitstest-Frameworks ein, um die Systemsicherheit zu bewerten und das Risiko von Datenverletzungen zu verringern
- Regulatorische Anforderungen an den Datenschutz und die Einhaltung der Cybersicherheit sind auch ermutigende Unternehmen, umfassende Teststrategien umzusetzen. Branchen wie BFSI, Healthcare und IT sind verpflichtet, regelmäßig die Anwendungs- und Netzwerksicherheit zu bewerten, um die Einhaltung der Vorschriften zu gewährleisten und den Datenschutz der Verbraucher zu gewährleisten.
- Der anhaltende Anstieg der ausgeklügelten Cyber-Bedrohungen verstärkt weiterhin die Bedeutung von Sicherheitstest-Lösungen für Unternehmen. Diese zunehmende Betonung auf proaktive Cybersicherheitspraktiken trägt maßgeblich zur Expansion des Sicherheitstestmarktes bei
Zurückhaltung/Challenge
„Shortage of Skilled Cybersecurity and Security Testing Professionals“
- Der Sicherheitstestmarkt steht vor Herausforderungen aufgrund der begrenzten Verfügbarkeit qualifizierter Cybersicherheitsexperten, die komplexe Sicherheitsbewertungen und Penetrationstests durchführen können. Fortgeschrittene Testverfahren erfordern Know-how in ethischen Hacking, sichere Codierungspraktiken und Bedrohungsanalysen, so dass Talenterwerb eine große Sorge für viele Organisationen
- Zum Beispiel berichtete ISC2 über eine globale Cyber-Sicherheits-Arbeitslücke von mehr als vier Millionen Fachleuten und betonte den Mangel an qualifizierten Experten, die für die Verwaltung moderner Sicherheitsoperationen erforderlich sind. Dieses Arbeitskräftedefizit wirkt sich direkt auf die Fähigkeit von Organisationen, umfassende Sicherheitstests durchzuführen
- Die zunehmende Komplexität von digitalen Infrastrukturen und aufstrebenden Technologien wie Cloud Computing, künstliche Intelligenz und Internet of Things erhöht die Nachfrage nach spezialisiertem Sicherheitswissen. Die Bereitstellung von qualifizierten Fachleuten, die in der Lage sind, fortgeschrittene Sicherheitstests durchzuführen, bleibt jedoch begrenzt.
- Organisationen stehen oft Schwierigkeiten bei der Aufrechterhaltung kontinuierlicher Sicherheitsbewertungen aufgrund der mangelnden erfahrenen Penetrationsprüfer und Sicherheitsanalysen. Dieser Mangel kann Testzyklen verzögern und die Wirksamkeit von proaktiven Bedrohungserkennungsstrategien verringern
- Der Mangel an qualifizierten Fachkräften beschränkt weiterhin die Skalierbarkeit von Sicherheitstests für Unternehmen. Diese Herausforderung ist es, Organisationen zu ermutigen, automatisierte Testplattformen und verwaltete Sicherheitsdienste zu übernehmen, um den Mangel an spezialisiertem Know-how zu kompensieren und gleichzeitig starke Cybersicherheitsabwehre zu erhalten.
Sicherheitsprüfung Marktbereich
Der Markt wird auf der Grundlage von Prüftyp, Prüfwerkzeug, Einsatzmodus, Organisationsgröße und vertikal segmentiert.
• Durch Prüfverfahren
Auf Basis des Prüftyps wird der Sicherheitstestmarkt in Anwendungssicherheit, Netzwerksicherheit, Gerätesicherheit und Sozialtechnik segmentiert. Das Segment Anwendungssicherheit dominierte den Markt mit dem größten Marktanteil im Jahr 2025, der durch die zunehmende Übernahme von Web- und Mobile-Anwendungen in Unternehmen getrieben wurde. Organisationen priorisieren Anwendungssicherheitstests, um Schwachstellen zu identifizieren und sensible Kunden- und Geschäftsdaten zu schützen, um die Einhaltung von Standards wie OWASP und PCI DSS zu gewährleisten. Der Anstieg der Cyberangriffe auf Anwendungen hat die Nachfrage weiter gestärkt und die Anwendungssicherheitstests zu einem kritischen Bestandteil der Cybersicherheitsstrategien von Unternehmen gemacht. Die Integration mit automatisierten DevSecOps-Pipelines verbessert auch ihr Nutzen und bietet eine kontinuierliche Überwachung und Abhilfe.
Das Segment Netzsicherheit wird voraussichtlich die schnellste Wachstumsrate von 2026 bis 2033 beobachten, die durch steigende Cyber-Bedrohungen auf Unternehmensnetzwerke und die Verbreitung von Cloud-basierten Infrastrukturen getrieben wird. Netzwerksicherheitstests ermöglichen Organisationen, Konfigurationsschwächen, unbefugte Zugriffspunkte und potenzielle Bedrohungen zu erkennen, bevor sie ausgenutzt werden können. Zum Beispiel bieten Unternehmen wie Qualys Netzwerk-Verwundbarkeitsbewertungstools an, die eine Echtzeit-Überwachung und Abtastung von Unternehmensnetzwerken ermöglichen und die Übernahme sowohl in KMU als auch in Großunternehmen erhöhen. Die wachsende Abhängigkeit von Remote-Arbeit und hybriden IT-Umgebungen treibt die Nachfrage nach fortschrittlichen Netzwerksicherheitstests weiter an.
• Durch Testen von Werkzeug
Auf Basis des Testtools wird der Sicherheitstestmarkt in Web Application Test Tools, Code Review Tools und Penetration Test Tools segmentiert. Web Application Testing Tools dominierten den Markt im Jahr 2025, angetrieben durch die hohe Häufigkeit von Angriffen auf Web-Anwendungen und APIs. Unternehmen nutzen diese Tools, um Schwachstellen wie SQL-Injektion, Cross-Site-Skripting und Authentifizierungsfehler zu erkennen, um sichere digitale Erfahrungen für Kunden zu gewährleisten. Die Adoption wird durch die Integration mit CI/CD-Pipelines weiter verbessert, so dass Entwickler Probleme frühzeitig im Entwicklungslebenszyklus identifizieren können. Werkzeuge, die eine detaillierte Berichterstattung und automatisierte Abhilfeführung bereitstellen, werden zunehmend bevorzugt, um ihre Marktposition zu stärken.
Das Penetrationstest-Tool-Segment wird erwartet, dass die schnellste CAGR von 2026 bis 2033, die durch die wachsende Betonung auf proaktive Sicherheitsbewertung und ethische Hacking-Praktiken. Penetrationstests simulieren reale Cyberattacken, um die Widerstandsfähigkeit von Unternehmenssystemen, Netzwerken und Anwendungen zu bewerten. So ermöglichen Rapid7s Penetrationstests Unternehmen, automatisierte und manuelle Bewertungen durchzuführen, Schwachstellen zu priorisieren und die Verteidigung zu stärken. Die steigenden regulatorischen Anforderungen an Penetrationstests in Sektoren wie BFSI und Healthcare unterstützen die Annahme.
• Durch Bereitstellungsmodus
Auf Basis des Einsatzmodus wird der Sicherheitstestmarkt in On-Premises und Cloud segmentiert. Das Cloud-Segment hielt 2025 den größten Marktanteil von 61,70%, der durch die zunehmende Übernahme von Cloud-basierter Infrastruktur und den wachsenden Bedarf an skalierbaren und fernbedienbaren Sicherheitstests getrieben wurde. Organisationen verschieben schnell Anwendungen und Daten in Cloud-Umgebungen, was die Nachfrage nach einer kontinuierlichen Sicherheitsbewertung und einer automatisierten Sicherheitsüberwachung durch Cloud-basierte Testplattformen erhöht. Darüber hinaus ermöglicht die Cloud-Bereitstellung eine schnellere Implementierung, zentralisiertes Management und Integration mit DevSecOps-Pipelines, wodurch es eine bevorzugte Option für Unternehmen ist, die flexible und kostengünstige Sicherheitstest-Funktionen suchen.
Das On-Premises-Bereitstellungssegment wird erwartet, dass die schnellste Wachstumsrate von 2026 bis 2033, die durch steigende Bedenken in Bezug auf Datenschutz, regulatorische Compliance und die Notwendigkeit einer vollständigen Kontrolle über sensible Unternehmensinformationen ausgelöst wird, bezeugt wird. Organisationen, die in hochregulierten Branchen wie BFSI und Healthcare tätig sind, bevorzugen häufig vor Ort Sicherheitstests, um strenge Daten-Governance und interne Sicherheitspolitiken aufrechtzuerhalten. Die Fähigkeit, Sicherheitsrahmen anzupassen, in die ältere Infrastruktur zu integrieren und die interne Kontrolle über Schwachstellenbeurteilungen zu gewährleisten, unterstützt die zunehmende Einführung von On-Premises-Bereitstellung.
• Durch Organisationsgröße
Auf der Grundlage der Organisationsgröße wird der Sicherheitstestmarkt in KMU und große Unternehmen segmentiert. Große Unternehmen dominierten den Markt im Jahr 2025, angetrieben durch ihre komplexe IT-Infrastruktur, höhere Cybersicherheitsbudgets und strenge regulatorische Compliance-Anforderungen. Diese Organisationen arbeiten häufig über mehrere Geographien und benötigen fortschrittliche Sicherheitstests, um sensible Unternehmens- und Kundendaten vor anspruchsvollen Cyber-Bedrohungen zu schützen. Die Annahme umfassender Sicherheitstest-Plattformen sorgt für eine kontinuierliche Risikoüberwachung, Sicherheitsmanagement und eine zufällige Reaktion. Die Integration mit unternehmensweiten Cybersicherheitsrahmen erhöht die operative Effizienz und stärkt die Widerstandsfähigkeit gegen Angriffe.
Das KMU-Segment wird von 2026 bis 2033 die schnellste CAGR erleben, die durch zunehmende Cyberangriffe auf kleine Unternehmen und das wachsende Bewusstsein für erschwingliche Sicherheitstests gefördert wird. KMU übernehmen zunehmend Cloud-basierte, automatisierte und verwaltete Sicherheitstests, um gegen potenzielle Verstöße ohne starke Investitionen vor Ort zu schützen. So bietet ImmuniWeb maßgeschneiderte Sicherheitstests für KMU an, die eine effiziente Sicherheitsbewertung und Abhilfe ermöglichen. Steigende regulatorische Drücke und die Notwendigkeit, das Kundenvertrauen aufzubauen, erhöhen die Annahme in diesem Segment.
• Von Vertical
Auf der Grundlage der Vertikalen wird der Sicherheitstestmarkt in BFSI, Healthcare, IT und Telekommunikation segmentiert. Das BFSI-Segment dominierte den Markt im Jahr 2025, angetrieben durch die kritische Notwendigkeit, sensible Finanzdaten zu schützen, strenge Vorschriften einzuhalten und das Risiko von Cyberbetrug zu mindern. Finanzinstitute investieren stark in Sicherheitstests, um die Robustheit von Online-Banking-, Zahlungssystemen und mobilen Anwendungen zu gewährleisten. Die Übernahme digitaler Bankdienstleistungen, mobiler Geldbörsen und Echtzeit-Transaktionsverarbeitung erhöht die Nachfrage nach umfassenden Sicherheitstests weiter.
Das Healthcare-Segment wird erwartet, dass die schnellste Wachstumsrate von 2026 bis 2033, durch die steigende Digitalisierung von medizinischen Aufzeichnungen, Telemedizin-Plattformen und angeschlossenen medizinischen Geräten. So bietet IBM Security medizinisch spezialisierte Sicherheitstests, die Krankenhäuser und Kliniken dabei unterstützen, Schwachstellen in Patientendatensystemen und Netzwerkinfrastrukturen zu identifizieren. Die zunehmenden regulatorischen Anforderungen wie die HIPAA-Compliance und die Kritik am Schutz der Privatsphäre von Patienten führen zur Einführung fortschrittlicher Sicherheitstests im gesamten Gesundheitswesen.
Sicherheitstests Markt Regionale Analyse
- Nordamerika dominierte den Sicherheitstestmarkt mit dem größten Umsatzanteil von 36,8% im Jahr 2025, angetrieben durch die starke Präsenz von Cyber-Sicherheits-Lösungsanbietern und die zunehmende Häufigkeit von anspruchsvollen Cyberattacken über Unternehmen
- Organisationen in der Region betonen proaktive Sicherheitstests zum Schutz von digitalen Vermögenswerten, Unternehmensnetzwerken und Kundendaten als digitale Transformation und Cloud-Adoption beschleunigen
- Diese weit verbreitete Adoption wird durch fortschrittliche IT-Infrastruktur, strenge regulatorische Compliance-Anforderungen und hohe Cyber-Sicherheitsausgaben unterstützt und Sicherheitstests als wesentlicher Bestandteil von Risikomanagementstrategien für Unternehmen etabliert.
US Security Testing Market Insight
Der US-Sicherheitstestmarkt erfasste 2025 den größten Umsatzanteil innerhalb Nordamerikas, der durch die rasche Einführung von digitalen Plattformen, Cloud Computing und vernetzten Unternehmenssystemen gefördert wurde. Organisationen in allen Branchen investieren zunehmend in die Sicherheitsbewertung, Penetrationstests und Anwendungssicherheit, um Datenbrüche und finanzielle Verluste zu verhindern. Das Vorhandensein großer Cybersicherheitsunternehmen, kontinuierliche Innovation in Sicherheitstechnologien und strenge regulatorische Rahmenbedingungen wie Datenschutz und Finanzsicherheitsstandards unterstützen die Expansion des Sicherheitstestmarkts in den USA weiter.
Europa Security Testing Market Insight
Der Europa-Sicherheitstest-Markt wird in der gesamten Vorausschätzungsperiode auf einem beträchtlichen CAGR ausbauen, vor allem durch strenge Datenschutzbestimmungen und die zunehmende Betonung des Cybersicherheitsrisikomanagements. Organisationen in allen Branchen übernehmen zunehmend fortschrittliche Testlösungen zur Sicherung von Unternehmensanwendungen, Netzwerken und digitalen Plattformen. Der starke regulatorische Rahmen der Region, steigende Cyber-Bedrohungen und die Ausweitung der Übernahme von Cloud- und digitalen Dienstleistungen fördern Unternehmen, umfassende Sicherheitsteststrategien in IT-Umgebungen umzusetzen.
U.K. Security Testing Market Insight
Der US-Sicherheitstestmarkt wird voraussichtlich während des Prognosezeitraums mit einem bemerkenswerten CAGR wachsen, der durch zunehmende Cyber-Bedrohungen und die expandierende digitale Wirtschaft angetrieben wird. Unternehmen konzentrieren sich auf die Stärkung der Anwendungs- und Netzwerksicherheit, da Remote-Arbeitsumgebungen und die Cloud-Adoption weiter wachsen. Die Präsenz eines etablierten Finanzdienstleistungssektors, der starken Cybersicherheitspolitik und der zunehmenden Investitionen in die digitale Infrastruktur dürfte die Nachfrage nach fortschrittlichen Sicherheitstests im Land fortsetzen.
Deutschland Sicherheitsprüfung Markt Insight
Der deutsche Sicherheitstestmarkt soll sich während der Prognosezeit mit einem beträchtlichen CAGR ausweiten, der durch die starke industrielle Basis des Landes und den wachsenden Fokus auf die digitale Sicherheit getrieben wird. Unternehmen in der gesamten Fertigungs-, Automobil- und Finanzbranche investieren in Sicherheitstests, um vernetzte Systeme, Industrienetze und Unternehmensanwendungen zu schützen. Deutschlands Schwerpunkt auf technologischer Innovation, Datenschutz und sicherer digitaler Infrastruktur unterstützt die zunehmende Übernahme umfassender Cybersicherheits- und Testrahmen.
Asia-Pacific Security Testing Market Insight
Der asiatisch-pazifische Sicherheitstestmarkt ist bereit, im Prognosezeitraum 2026 bis 2033 mit dem schnellsten CAGR zu wachsen, der durch schnelle Digitalisierung, zunehmende Internetdurchdringung und die Expansion von Cloud Computing in Schwellenländern vorangetrieben wird. Organisationen in der ganzen Region stärken Cybersicherheitsstrategien, um digitale Assets und Kundendaten zu schützen, da Online-Dienste und mobile Anwendungen schnell wachsen. Regierungsinitiativen zur Unterstützung der digitalen Transformation und der steigenden Anzahl von Cyber-Vorfällen beschleunigen die Einführung von Sicherheitstestlösungen in allen Branchen.
Japan Security Testing Market Insight
Der japanische Sicherheitstestmarkt gewinnt aufgrund des fortschrittlichen technologischen Ökosystems und der steigenden Nachfrage nach einer sicheren digitalen Infrastruktur an Dynamik. Unternehmen übernehmen zunehmend Sicherheitstests zum Schutz von Unternehmenssystemen, Finanzplattformen und vernetzten Geräten vor der Entwicklung von Cyberbedrohungen. Die zunehmende Übernahme von IoT-Geräten, digitalen Dienstleistungen und Cloud-Plattformen in allen Branchen ermutigt Unternehmen, kontinuierliche Sicherheitstests durchzuführen, um die operative Widerstandsfähigkeit und den Datenschutz zu gewährleisten.
China Security Testing Market Insight
Der China Security Testing-Markt entfiel auf den größten Marktanteil im asiatischen Pazifik im Jahr 2025, der dem schnellen Ausbau der digitalen Dienste und dem wachsenden Cybersicherheitsbewusstsein unter den Unternehmen zuzuschreiben war. Organisationen implementieren zunehmend Sicherheitstests, um Cloud-Plattformen, E-Commerce-Systeme und Unternehmensnetzwerke vor Cyber-Bedrohungen zu schützen. Das starke Wachstum des Technologiesektors, der zunehmende regulatorische Fokus auf den Datenschutz und groß angelegte digitale Transformationsinitiativen sind zentrale Faktoren, die die Expansion des Sicherheitstestmarkts in China unterstützen.
Sicherheitstests Marktanteil
Die Sicherheitsprüfungsindustrie wird in erster Linie von etablierten Unternehmen geleitet, darunter:
- Qualys, Inc. (USA)
- Cisco Systems, Inc. (USA)
- Intertek Group plc (USA)
- Hewlett Packard Enterprise Development LP (USA)
- Applaus App Quality, Inc. (USA)
- IBM Corporation (US)
- UL LLC (USA)
- Checkmarx Ltd. (U.S.)
- NTT Security AppSec Solutions Inc. (USA)
- Veracode, Inc. (USA)
- (Irland)
- Synopsys, Inc. (USA)
- Rapid7, Inc. (USA)
- Micro Focus International plc (U.K.)
- Tenable, Inc. (USA)
- PortSwigger Ltd. (U.K.)
Neueste Entwicklungen im Global Security Testing Market
- Im Dezember 2025 erwarb Synopsys ein dediziertes API-Sicherheitsprüfunternehmen für rund 450 Mio. USD, das seine Position im sich schnell entwickelnden Sicherheitstestmarkt festlegte. Die Akquisition ermöglichte Synopsys, automatisierte Endpoint-Scanning-Funktionen direkt in ihre Anwendungssicherheitsplattform zu integrieren, so dass Organisationen API Schwachstellen früher im Entwicklungszyklus erkennen können. Dieser Schritt spiegelt die wachsende Bedeutung der API-Sicherheit wider, da Unternehmen zunehmend auf vernetzte Anwendungen und Mikroservices vertrauen. Die Integration verbessert auch die automatisierte Sicherheitserkennung und unterstützt DevSecOps-Workflows und trägt zu einer breiteren Einführung fortschrittlicher Sicherheitstests in Unternehmensumgebungen bei
- Im November 2025 stellte IBM Watson Code Assistant for Security Testing vor, eine AI-getriebene Lösung, die die Sicherheitstests vereinfacht und beschleunigt. Das Tool ermöglicht es Entwicklern und Sicherheitsteams, Testfälle mit natürlichen Sprachansagen zu generieren und die Zeit und das Know-how, die für die Skriptierung komplexer Sicherheitstests erforderlich sind, deutlich zu reduzieren. Durch die Schrumpfung der Skriptzeit um fast 60% verbessert die Plattform die Testeffizienz und ermöglicht Organisationen, die Sicherheitsvalidierung früher in Software-Entwicklungszyklen zu integrieren. Diese Entwicklung stärkt IBMs Präsenz im AI-getriebenen Cyber-Sicherheits-Ökosystem und unterstützt den Übergang des Marktes zu automatisierten und intelligenten Sicherheitstests
- Im Juli 2025 erweiterte Okta, Inc. seine Zusammenarbeit mit Palo Alto Networks, um eine einheitliche Sicherheitsarchitektur zu entwickeln, die auf die Stärkung des Unternehmensidentitätsschutzes und die automatisierte Bedrohungsreaktion abzielt. Die Partnerschaft integriert Okta Workforce Identity mit dem Prisma Access Browser von Palo Alto Networks, wodurch bedingter Zugriff auf einzelne Sign-on-Anwendungen eingeschränkt wird, um Browser-Umgebungen zu sichern. Darüber hinaus wurden die AI-powered Identity Threat Protection-Funktionen von Okta mit den Cortex SecOps von Palo Alto Networks integriert, wodurch die Sichtbarkeit in identitätsbasierte Cyber-Bedrohungen verbessert wurde. Die erweiterte Kompatibilität mit Cortex XSIAM und Cortex XDR verbessert zudem koordinierte Abwehrmechanismen, Unterstützung von Organisationen bei der Stärkung der Identitätssicherheit und Verbesserung der Bedrohungserkennungseffizienz in komplexen digitalen Infrastrukturen
- Im Juni 2025 führte Cobalt bedeutende Upgrades auf seine Offensive Security Platform ein, um Unternehmen dabei zu unterstützen, ihre Sicherheitstests mit mehr Automatisierung, Transparenz und operativer Kontrolle zu skaliert. Die Verbesserungen liefern verbesserte Dateneinsichten, eine schnellere Sicherheitsberichterstattung und optimierte Workflows für Penetrationstests. Diese Aktualisierungen verstärken auch den Fokus von Cobalt auf fachkundige und schnell implementierte Sicherheitstests, die es Organisationen ermöglichen, Schwachstellen effizienter zu identifizieren und zu beheben. Da sich Cyber-Bedrohungen weiter entwickeln, stärken solche Innovationen die Rolle von Managed Penetration Testing-Plattformen im breiteren Sicherheitstest-Markt
- Im Oktober 2024 stellte CyCognito neue Verbesserungen auf seiner CyCognito Automated Security Testing (AST) Plattform zur Verbesserung der automatischen Expositionsvalidierung und Sicherheitsbewertungen vor. Die Aktualisierungen beschleunigen den Einsatz automatisierter Tests in Amazon Web Services-Umgebungen, sodass Unternehmen schnell Cloud-basierte Assets bewerten und potenzielle Schwachstellen erkennen können. Zusätzliche Verbesserungen ermöglichen eine bessere Identifizierung der exponierten Daten und bieten Penetrationsprüfer mit automatisierten Aufklärungsfunktionen, die kritische Schwachstellen priorisieren. Diese Fortschritte stärken automatisierte Sicherheitstests und unterstützen Unternehmen bei der Verbesserung der Cloud-Sicherheitshaltung und Risikomanagementstrategien
SKU-
Erhalten Sie Online-Zugriff auf den Bericht zur weltweit ersten Market Intelligence Cloud

- Interaktives Datenanalyse-Dashboard
- Unternehmensanalyse-Dashboard für Chancen mit hohem Wachstumspotenzial
- Zugriff für Research-Analysten für Anpassungen und Abfragen
- Konkurrenzanalyse mit interaktivem Dashboard
- Aktuelle Nachrichten, Updates und Trendanalyse
- Nutzen Sie die Leistungsfähigkeit der Benchmark-Analyse für eine umfassende Konkurrenzverfolgung
Forschungsmethodik
Die Datenerfassung und Basisjahresanalyse werden mithilfe von Datenerfassungsmodulen mit großen Stichprobengrößen durchgeführt. Die Phase umfasst das Erhalten von Marktinformationen oder verwandten Daten aus verschiedenen Quellen und Strategien. Sie umfasst die Prüfung und Planung aller aus der Vergangenheit im Voraus erfassten Daten. Sie umfasst auch die Prüfung von Informationsinkonsistenzen, die in verschiedenen Informationsquellen auftreten. Die Marktdaten werden mithilfe von marktstatistischen und kohärenten Modellen analysiert und geschätzt. Darüber hinaus sind Marktanteilsanalyse und Schlüsseltrendanalyse die wichtigsten Erfolgsfaktoren im Marktbericht. Um mehr zu erfahren, fordern Sie bitte einen Analystenanruf an oder geben Sie Ihre Anfrage ein.
Die wichtigste Forschungsmethodik, die vom DBMR-Forschungsteam verwendet wird, ist die Datentriangulation, die Data Mining, die Analyse der Auswirkungen von Datenvariablen auf den Markt und die primäre (Branchenexperten-)Validierung umfasst. Zu den Datenmodellen gehören ein Lieferantenpositionierungsraster, eine Marktzeitlinienanalyse, ein Marktüberblick und -leitfaden, ein Firmenpositionierungsraster, eine Patentanalyse, eine Preisanalyse, eine Firmenmarktanteilsanalyse, Messstandards, eine globale versus eine regionale und Lieferantenanteilsanalyse. Um mehr über die Forschungsmethodik zu erfahren, senden Sie eine Anfrage an unsere Branchenexperten.
Anpassung möglich
Data Bridge Market Research ist ein führendes Unternehmen in der fortgeschrittenen formativen Forschung. Wir sind stolz darauf, unseren bestehenden und neuen Kunden Daten und Analysen zu bieten, die zu ihren Zielen passen. Der Bericht kann angepasst werden, um Preistrendanalysen von Zielmarken, Marktverständnis für zusätzliche Länder (fordern Sie die Länderliste an), Daten zu klinischen Studienergebnissen, Literaturübersicht, Analysen des Marktes für aufgearbeitete Produkte und Produktbasis einzuschließen. Marktanalysen von Zielkonkurrenten können von technologiebasierten Analysen bis hin zu Marktportfoliostrategien analysiert werden. Wir können so viele Wettbewerber hinzufügen, wie Sie Daten in dem von Ihnen gewünschten Format und Datenstil benötigen. Unser Analystenteam kann Ihnen auch Daten in groben Excel-Rohdateien und Pivot-Tabellen (Fact Book) bereitstellen oder Sie bei der Erstellung von Präsentationen aus den im Bericht verfügbaren Datensätzen unterstützen.











