



Marché mondial des tests de sécurité, par type de test (sécurité des applications, sécurité du réseau, sécurité des appareils, ingénierie sociale), outil de test (outil de test d'application Web, outil de révision de code, test de pénétration), mode de déploiement (sur site, cloud), taille de l'organisation (PME, grandes entreprises), vertical (BFSI, santé, informatique, télécommunications), pays (États-Unis, Canada, Mexique, Brésil, Argentine, reste de l'Amérique du Sud, Allemagne, France, Italie, Royaume-Uni, Belgique, Espagne, Russie, Turquie, Pays-Bas, Suisse, reste de l'Europe, Japon, Chine, Inde, Corée du Sud, Australie, Singapour, Malaisie, Thaïlande, Indonésie, Philippines, reste de l'Asie-Pacifique, Émirats arabes unis, Arabie saoudite, Égypte, Afrique du Sud, Israël, reste du Moyen-Orient et de l'Afrique) Tendances et prévisions de l'industrie jusqu'en 2028.
Qu'est-ce que le test de sécurité de la taille du marché et du taux de croissance
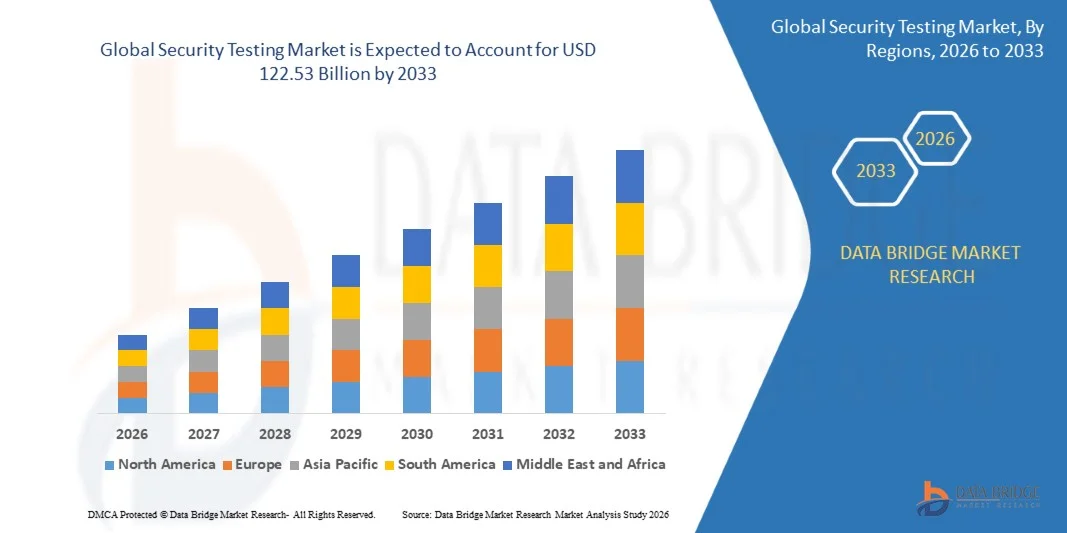
- Selon l'analyse de marché de Data Bridge, la taille du marché a été évaluée à13,62 milliards de dollars en 2025et devrait atteindre122,53 milliards de dollars en 2033, à unTCAC de 31,6%pendant la période de prévision
- La croissance du marché est largement alimentée par la fréquence croissante des cyberattaques et la dépendance croissante des entreprises à l'égard des plates-formes numériques, de l'infrastructure en nuage et des applications connectées, qui intensifie la nécessité de solutions de test de sécurité globales
- De plus, les organisations accordent de plus en plus d'importance à la détection proactive de la vulnérabilité, à la conformité à la réglementation et aux pratiques de développement de logiciels sécurisés, en faisant des tests de sécurité un élément essentiel des stratégies modernes de cybersécurité. Ces facteurs convergents accélèrent l'adoption d'outils et de services d'essai avancés, ce qui stimule considérablement la croissance de l'industrie.
Taille du marché et prévisions
- Valeur marchande mondiale (2025):13,62 milliards de dollars
- Valeur marchande prévue (2033) :122,53 milliards de dollars
- Prévisions CAGR (2026-2033):31.6%
Essais de sécurité Analyse du marché
- Les solutions de tests de sécurité, conçues pour identifier les vulnérabilités et évaluer la résilience des applications, des réseaux et de l'infrastructure numérique, deviennent des éléments essentiels des cadres de cybersécurité des entreprises dans l'ensemble des industries en raison de leur capacité à détecter les menaces, à prévenir les violations des données et à assurer la sécurité des opérations numériques
- La demande croissante de tests de sécurité est principalement alimentée par l'adoption rapide de l'informatique en nuage, l'expansion des services numériques et l'intégration croissante des appareils connectés, ainsi que par des réglementations plus strictes en matière de protection des données et des investissements croissants des entreprises dans les domaines suivants:cybersécuritéGestion des risques
- L'Amérique du Nord a dominé le marché des essais de sécurité avec une part de36,8 % en 2025, en raison de la forte présence des fournisseurs de solutions de cybersécurité et de la fréquence croissante des cyberattaques sophistiquées dans les entreprises
- L'Asie-Pacifique devrait être la région qui connaît la croissance la plus rapide sur le marché des essais de sécurité au cours de la période de prévision en raison de la numérisation rapide, de l'augmentation de la pénétration d'Internet et de l'expansion du cloud computing dans les économies émergentes.
- Le segment cloud a dominé le marché avec une part de marché de 61,70 % en 2025, en raison de l'adoption croissante d'infrastructures basées sur le cloud et du besoin croissant de solutions de test de sécurité évolutives et accessibles à distance. Les organisations changent rapidement d'applications et de données dans les environnements nuageux, ce qui a accru la demande d'évaluation continue de la vulnérabilité et de surveillance automatisée de la sécurité grâce à des plates-formes d'essais en nuage
Étendue du rapport et essais de sécurité Segmentation du marché
|
Attributs |
Essais de sécurité Principales perspectives du marché |
|
Segments couverts |
|
|
Pays couverts |
Amérique du Nord
Europe
Asie-Pacifique
Moyen-Orient et Afrique
Amérique du Sud
|
|
Principaux acteurs du marché |
|
|
Possibilités de marché |
|
|
Infos sur la valeur ajoutée |
Outre les perspectives du marché telles que la valeur du marché, le taux de croissance, les segments de marché, la couverture géographique, les acteurs du marché et le scénario du marché, le rapport de marché préparé par l'équipe de recherche sur le marché de Data Bridge comprend une analyse approfondie des experts, une analyse des importations et des exportations, une analyse des prix, une analyse de la consommation de production et une analyse des ravageurs. |
Quelle est la tendance clé du marché des essais de sécurité
Amélioration de l'adoption de solutions d'essai de sécurité automatisées et pilotées par l'IA
- Une tendance importante sur le marché des essais de sécurité est l'intégration croissante deintelligence artificielleet l'automatisation des processus de détection de vulnérabilité et d'analyse des menaces, sous l'impulsion de la complexité croissante des environnements numériques d'entreprise. Ces technologies permettent aux organisations de détecter plus rapidement les failles de sécurité et de gérer un grand nombre d'évaluations de la sécurité avec une efficacité accrue sur les plateformes, les applications et les réseaux d'entreprise
- Par exemple, IBM a introduit Watson Code Assistant for Security Testing, qui permet aux développeurs de générer des cas de test de sécurité à l'aide d'invites en langage naturel. Cette solution accélère la détection de vulnérabilité pendant le cycle de développement du logiciel et réduit le temps nécessaire à la mise en œuvre de scripts de tests de sécurité complexes
- Les entreprises adoptent de plus en plus d'outils automatisés d'essais de sécurité dans les pipelines DevSecOps pour assurer une surveillance continue et une identification rapide des vulnérabilités entre les applications et les infrastructures. L'automatisation aide les équipes de développement à intégrer les tests de sécurité directement dans les flux de travail de développement, ce qui permet d'accélérer la remise en état et d'améliorer la résilience globale des logiciels
- Les environnements de développement basés sur le cloud encouragent davantage l'adoption de solutions de test pilotées par l'IA qui peuvent analyser des ensembles de données massives et identifier des comportements anormaux au sein des applications et des réseaux. Cette capacité permet aux organisations de renforcer la détection des menaces tout en réduisant l'intervention manuelle et la complexité opérationnelle
- Les équipes de sécurité tirent également parti des modèles d'apprentissage automatique pour hiérarchiser les vulnérabilités en fonction de la gravité des risques et de l'impact potentiel des activités. Cette approche améliore l'efficacité de la prise de décisions et veille à ce que les problèmes de sécurité critiques soient réglés avant qu'ils ne puissent être exploités par les agresseurs.
- La dépendance croissante à l'égard des technologies d'essai automatisées et intelligentes renforce la transformation des tests de sécurité d'un processus d'évaluation périodique en une pratique continue et intégrée de cybersécurité. Cette tendance renforce l'efficacité globale de la gestion de la vulnérabilité et soutient la croissance du marché des tests de sécurité
Essais de sécurité Dynamique du marché
Chauffeur
Fréquence croissante des cyberattaques et des pannes de données sur les plateformes numériques
- Le nombre croissant de cyberattaques ciblant les applications d'entreprise, l'infrastructure cloud et les plates-formes numériques est un facteur majeur de l'adoption de solutions de tests de sécurité dans l'ensemble des industries. Les organisations investissent de plus en plus dans l'évaluation de la vulnérabilité, les tests de pénétration et les outils de sécurité des applications pour déceler les faiblesses et protéger les renseignements sensibles contre l'accès non autorisé
- Par exemple, Synopsys a renforcé son portefeuille de tests de sécurité en acquérant une société de tests de sécurité API spécialisée en 2025. Ce développement a permis à l'entreprise d'intégrer les capacités de numérisation des paramètres automatisés dans sa plateforme de sécurité des applications, aidant les entreprises à identifier les vulnérabilités des interfaces de programmation des applications avant qu'elles puissent être exploitées.
- La croissance rapide des services numériques, des transactions financières en ligne et des applications en nuage a considérablement élargi la surface d'attaque des cybercriminels. En conséquence, les organisations mettent en place des cadres d ' essai de sécurité avancés pour évaluer la résilience des systèmes et réduire les risques de violation des données
- Les exigences réglementaires relatives à la protection des données et au respect de la cybersécurité encouragent également les entreprises à mettre en œuvre des stratégies d'essai complètes. Des secteurs comme le BFSI, les soins de santé et les technologies de l'information sont tenus d'évaluer régulièrement les applications et la sécurité des réseaux pour maintenir l'observation réglementaire et assurer la protection des données des consommateurs
- La montée persistante des cybermenaces sophistiquées continue de renforcer l'importance des solutions d'essai de sécurité dans les écosystèmes des entreprises. Cet accent croissant mis sur les pratiques proactives de cybersécurité contribue de façon significative à l'expansion du marché des tests de sécurité
Restriction/Défi
Échec des professionnels qualifiés de la cybersécurité et des tests de sécurité
- Le marché des tests de sécurité est confronté à des défis en raison de la disponibilité limitée de professionnels qualifiés en cybersécurité capables d'effectuer des évaluations de vulnérabilité complexes et des tests de pénétration. Les procédures de test avancées exigent une expertise en matière de piratage éthique, de pratiques de codage sécurisées et d'analyse des menaces, ce qui fait de l'acquisition de talents une préoccupation majeure pour de nombreuses organisations.
- Par exemple, ISC2 a signalé un déficit mondial de main-d'oeuvre en cybersécurité dépassant quatre millions de professionnels, soulignant la pénurie d'experts qualifiés nécessaires pour gérer les opérations de sécurité modernes. Ce déficit de main-d'oeuvre affecte directement la capacité des organisations de mettre en oeuvre des programmes complets de tests de sécurité
- La complexité croissante des infrastructures numériques et des technologies émergentes comme l'informatique en nuage, l'intelligence artificielle et l'Internet des objets augmente la demande d'expertise spécialisée en matière de sécurité. Toutefois, l'offre de professionnels qualifiés capables d'effectuer des tests de sécurité avancés reste limitée.
- Les organisations ont souvent du mal à maintenir des évaluations continues de la sécurité en raison du manque de testeurs de pénétration expérimentés et d'analystes de vulnérabilité. Cette pénurie peut retarder les cycles d'essai et réduire l'efficacité des stratégies proactives de détection des menaces
- La pénurie de professionnels qualifiés continue de limiter l'évolutivité des programmes d'essais de sécurité dans les entreprises. Ce défi est d'encourager les organisations à adopter des plates-formes d'essais automatisés et des services de sécurité gérés pour compenser le manque d'expertise spécialisée tout en maintenant de solides défenses contre la cybersécurité
Essais de sécurité Portée du marché
Le marché est segmenté en fonction du type de test, de l'outil de test, du mode de déploiement, de la taille de l'organisation et de la verticale.
• Par type d'essai
Sur la base du type de test, le marché des tests de sécurité est segmenté en sécurité des applications, sécurité du réseau, sécurité des appareils et ingénierie sociale. Le segment de la sécurité des applications a dominé le marché avec la plus grande part des revenus du marché en 2025, grâce à l'adoption croissante d'applications Web et mobiles dans les entreprises. Les organisations priorisent les tests de sécurité des applications pour identifier les vulnérabilités et protéger les données sensibles des clients et des entreprises, en veillant au respect des normes telles que le PAOSP et le PCI DSS. L'augmentation des cyberattaques ciblant les applications a encore renforcé la demande, faisant des tests de sécurité des applications une composante essentielle des stratégies de cybersécurité des entreprises. L'intégration avec les pipelines DevSecOps automatisés améliore également son utilité en assurant une surveillance et une remise en état continues.
Le segment de la sécurité du réseau devrait connaître le taux de croissance le plus rapide de 2026 à 2033, alimenté par la montée des cybermenaces ciblant les réseaux d'entreprises et la prolifération des infrastructures basées sur le cloud. Les tests de sécurité réseau permettent aux organisations de détecter les faiblesses de configuration, les points d'accès non autorisés et les menaces potentielles avant de pouvoir les exploiter. Par exemple, des entreprises telles que Qualys fournissent des outils d'évaluation de la vulnérabilité des réseaux qui permettent le suivi et le balayage en temps réel des réseaux d'entreprises, ce qui accroît l'adoption dans les PME et les grandes entreprises. La dépendance croissante à l'égard du travail à distance et des environnements informatiques hybrides stimule la demande de solutions avancées de tests de sécurité du réseau.
• Par outil de test
Sur la base de l'outil de test, le marché des tests de sécurité est segmenté en outils de test d'application Web, outils de révision de code et outils de test de pénétration. Les outils d'essai d'applications Web ont dominé le marché en 2025, en raison de la fréquence élevée des attaques ciblant les applications Web et les API. Les entreprises tirent parti de ces outils pour détecter des vulnérabilités telles que l'injection SQL, le script intersite et les défauts d'authentification, assurant ainsi des expériences numériques sécurisées pour les clients. L'adoption est encore améliorée par l'intégration aux pipelines CI/CD, ce qui permet aux promoteurs de cerner les problèmes dès le début du cycle de développement. On préfère de plus en plus les outils de déclaration détaillée et les directives automatisées de remise en état, ce qui renforce leur position sur le marché.
Le segment des outils d'essai de pénétration devrait être témoin du TCAC le plus rapide de 2026 à 2033, alimenté par l'accent croissant mis sur l'évaluation proactive de la sécurité et les pratiques de piratage éthique. Les tests de pénétration simulent les cyberattaques réelles pour évaluer la résilience des systèmes, réseaux et applications d'entreprise. Par exemple, les solutions d'essai de pénétration Rapid7S permettent aux organisations d'effectuer des évaluations automatisées et manuelles, aidant à prioriser les vulnérabilités et à renforcer les défenses. Les exigences réglementaires croissantes en matière de tests de pénétration dans des secteurs tels que le BFSI et les soins de santé soutiennent davantage son adoption.
• Par mode de déploiement
Sur la base du mode de déploiement, le marché des tests de sécurité est segmenté en locaux et en cloud. Le segment du cloud détenait la plus grande part du marché en 2025, soit 61,70 %, grâce à l'adoption croissante d'infrastructures basées sur le cloud et au besoin croissant de solutions de test de sécurité évolutives et accessibles à distance. Les organisations changent rapidement d'applications et de données dans les environnements cloud, ce qui a accru la demande d'évaluation continue de la vulnérabilité et de surveillance automatisée de la sécurité au moyen de plates-formes d'essais en nuage. En outre, le déploiement en nuage permet une mise en œuvre plus rapide, une gestion centralisée et une intégration avec les pipelines DevSecOps, ce qui en fait une option privilégiée pour les entreprises qui recherchent des capacités de test de sécurité flexibles et rentables.
Le secteur du déploiement sur site devrait connaître le taux de croissance le plus rapide entre 2026 et 2033, alimenté par des préoccupations croissantes concernant la confidentialité des données, la conformité à la réglementation et la nécessité d'un contrôle complet sur les informations sensibles de l'entreprise. Les organisations opérant dans des secteurs hautement réglementés comme la BFSI et les soins de santé préfèrent souvent des solutions de tests de sécurité sur site pour maintenir une gouvernance stricte des données et des politiques internes de sécurité. La capacité de personnaliser les cadres de sécurité, de s'intégrer à l'infrastructure existante et d'assurer le contrôle interne des évaluations de la vulnérabilité favorise l'adoption croissante du déploiement sur place.
• Selon la taille de l'organisation
Sur la base de la taille de l'organisation, le marché des tests de sécurité est segmenté en PME et grandes entreprises. Les grandes entreprises ont dominé le marché en 2025, grâce à leur infrastructure informatique complexe, à des budgets de cybersécurité plus élevés et à des exigences réglementaires rigoureuses. Ces organisations opèrent souvent à travers de multiples géographies et ont besoin de solutions avancées de tests de sécurité pour protéger les données sensibles des entreprises et des clients contre les cybermenaces sophistiquées. L'adoption de plates-formes complètes d'essais de sécurité assure la surveillance continue des risques, la gestion de la vulnérabilité et l'intervention en cas d'incident. L'intégration aux cadres de cybersécurité à l'échelle de l'entreprise améliore l'efficacité opérationnelle et renforce la résilience contre les attaques.
Le segment des PME devrait connaître le TCAC le plus rapide de 2026 à 2033, alimenté par l'augmentation des cyberattaques ciblant les petites entreprises et la sensibilisation croissante aux solutions de tests de sécurité abordables. Les PME adoptent de plus en plus des services d'essais de sécurité basés sur le cloud, automatisés et gérés pour se protéger contre les violations potentielles sans investissements initiaux importants. Par exemple, ImmuniWeb fournit des tests de sécurité alimentés par l'IA adaptés aux PME, permettant une évaluation efficace de la vulnérabilité et des mesures correctives. L'augmentation des pressions réglementaires et la nécessité de renforcer la confiance des clients renforcent encore l'adoption dans ce segment.
• Par verticale
Sur la base de la verticale, le marché des tests de sécurité est segmenté en BFSI, soins de santé, informatique et télécommunications. Le segment BFSI a dominé le marché en 2025, en raison de la nécessité critique de protéger les données financières sensibles, de se conformer à des règlements rigoureux et d'atténuer le risque de cyberfraude. Les institutions financières investissent massivement dans les tests de sécurité pour garantir la robustesse des services bancaires en ligne, des systèmes de paiement et des applications mobiles. L'adoption des services bancaires numériques, des portefeuilles mobiles et du traitement des transactions en temps réel accroît encore la demande de cadres de contrôle de sécurité complets.
Le secteur des soins de santé devrait connaître le taux de croissance le plus rapide de 2026 à 2033, alimenté par la numérisation croissante des dossiers médicaux, des plateformes de télémédecine et des dispositifs médicaux connectés. Par exemple, IBM Security fournit des solutions de tests de sécurité axées sur les soins de santé qui aident les hôpitaux et les cliniques à identifier les vulnérabilités des systèmes de données sur les patients et de l'infrastructure de réseau. L'augmentation des exigences réglementaires, comme la conformité à l'HIPAA et la criticité de la protection de la vie privée des patients, sont à l'origine de l'adoption de solutions de tests de sécurité de pointe dans l'ensemble du secteur des soins de santé.
Analyse régionale du marché des essais de sécurité
- L'Amérique du Nord a dominé le marché des tests de sécurité avec la plus grande part des revenus de 36,8 % en 2025, en raison de la forte présence des fournisseurs de solutions de cybersécurité et de la fréquence croissante des cyberattaques sophistiquées entre les entreprises.
- Les organisations de la région mettent l'accent sur des tests de sécurité proactifs afin de protéger les actifs numériques, les réseaux d'entreprise et les données client à mesure que la transformation numérique et l'adoption du cloud s'accélèrent
- Cette large adoption s'appuie en outre sur une infrastructure informatique avancée, des exigences réglementaires strictes et des dépenses élevées en matière de cybersécurité, ce qui fait des tests de sécurité un élément essentiel des stratégies de gestion des risques de l'entreprise.
Essais de sécurité aux États-Unis
Le marché américain des essais de sécurité a remporté la plus grande part des revenus en Amérique du Nord en 2025, alimentée par l'adoption rapide de plateformes numériques, de l'informatique en nuage et de systèmes d'entreprise connectés. Les organisations de tous les secteurs investissent de plus en plus dans l'évaluation de la vulnérabilité, les tests de pénétration et la sécurité des applications pour prévenir les violations des données et les pertes financières. La présence de grandes sociétés de cybersécurité, l'innovation continue dans les technologies de sécurité et des cadres réglementaires stricts tels que la protection des données et les normes de sécurité financière soutiennent davantage l'expansion du marché américain des tests de sécurité.
Europe Essais de sécurité Aperçu du marché
Le marché européen des essais de sécurité devrait s'étendre à un TCAC important tout au long de la période de prévision, principalement grâce à des réglementations strictes en matière de protection des données et à l'accent croissant mis sur la gestion des risques de cybersécurité. Les organisations de tous les secteurs adoptent de plus en plus des solutions d'essai de pointe pour sécuriser les applications, les réseaux et les plateformes numériques des entreprises. Le cadre réglementaire solide de la région, la montée des cybermenaces et l'adoption croissante des services cloud et numérique encouragent les entreprises à mettre en œuvre des stratégies globales de tests de sécurité dans les environnements informatiques.
Royaume-Uni Essais de sécurité Aperçu du marché
On s'attend à ce que le marché des tests de sécurité au Royaume-Uni augmente à un TCAC remarquable au cours de la période de prévision, en raison des cybermenaces croissantes et de l'expansion de l'économie numérique. Les entreprises se concentrent sur le renforcement de la sécurité des applications et des réseaux à mesure que les environnements de travail à distance et l'adoption du cloud continuent de croître. La présence d'un secteur des services financiers bien établi, de solides politiques de cybersécurité et l'augmentation des investissements dans l'infrastructure numérique devraient continuer à stimuler la demande de solutions de test de sécurité avancées dans le pays.
Allemagne Essais de sécurité Aperçu du marché
Le marché allemand des essais de sécurité devrait se développer à un TCAC considérable au cours de la période de prévision, alimenté par la forte base industrielle du pays et l'accent croissant mis sur la sécurité numérique. Les entreprises des secteurs manufacturier, automobile et financier investissent dans les essais de sécurité pour protéger les systèmes connectés, les réseaux industriels et les applications des entreprises. Allemagne L'accent mis sur l'innovation technologique, la confidentialité des données et la sécurité de l'infrastructure numérique soutient l'adoption croissante de cadres complets de cybersécurité et d'essais.
Aperçu du marché des essais de sécurité en Asie-Pacifique
Le marché des essais de sécurité Asie-Pacifique est sur le point de croître au rythme le plus rapide du TCAC pendant la période de prévision de 2026 à 2033, grâce à la numérisation rapide, à l'augmentation de la pénétration d'Internet et à l'expansion du cloud computing dans les économies émergentes. Les organisations de la région renforcent les stratégies de cybersécurité pour protéger les actifs numériques et les données sur les clients à mesure que les services en ligne et les applications mobiles augmentent rapidement. Les initiatives gouvernementales appuyant la transformation numérique et le nombre croissant d'incidents cybernétiques accélèrent l'adoption de solutions de tests de sécurité dans l'ensemble des industries.
Japon Essais de sécurité Aperçu du marché
Le marché japonais des tests de sécurité prend de l'ampleur en raison de l'écosystème technologique avancé du pays et de la demande croissante d'infrastructures numériques sûres. Les entreprises adoptent de plus en plus des solutions de test de sécurité pour protéger les systèmes d'entreprise, les plates-formes financières et les appareils connectés contre les cybermenaces en évolution. L'adoption croissante d'appareils IoT, de services numériques et de plateformes cloud dans l'ensemble des industries encourage les organisations à mettre en œuvre des tests de sécurité continus pour assurer la résilience opérationnelle et la protection des données.
Chine Essais de sécurité Aperçu du marché
Le marché chinois des tests de sécurité a représenté la part de marché la plus importante en Asie-Pacifique en 2025, attribuée à l'expansion rapide des services numériques et à la sensibilisation croissante des entreprises à la cybersécurité. Les organisations mettent en place de plus en plus de cadres d'essais de sécurité pour protéger les plateformes cloud, les systèmes de commerce électronique et les réseaux d'entreprises contre les cybermenaces. La forte croissance du secteur de la technologie, l'importance croissante accordée à la protection des données par la réglementation et les initiatives de transformation numérique à grande échelle sont des facteurs clés à l'appui de l'expansion du marché des essais de sécurité en Chine.
Part du marché des essais de sécurité
L'industrie des essais de sécurité est principalement dirigée par des entreprises bien établies, notamment :
- Qualys, Inc. (États-Unis)
- Cisco Systems, Inc. (États-Unis)
- Groupe Intertek plc (Royaume-Uni)
- Hewlett Packard Enterprise Development LP (États-Unis)
- Applaudissements App Quality, Inc. (États-Unis)
- IBM Corporation (États-Unis)
- UL LLC (États-Unis)
- Checkmarx Ltd. (États-Unis)
- NTT Security AppSec Solutions Inc. (États-Unis)
- Veracode, Inc. (États-Unis)
- Accenture plc (Irlande)
- Synopsys, Inc. (États-Unis)
- Rapid7, Inc. (États-Unis)
- Micro Focus International plc (Royaume-Uni)
- Tenable, Inc. (États-Unis)
- PortSwigger Ltd. (Royaume-Uni)
Les derniers développements du marché des essais de sécurité mondiale
- En décembre 2025, Synopsys a acquis une société dédiée de tests de sécurité API pour environ 450 millions de dollars, renforçant ainsi sa position sur le marché des tests de sécurité en évolution rapide. L'acquisition a permis à Synopsys d'intégrer directement les capacités de numérisation des paramètres automatisés dans sa plateforme de sécurité des applications, ce qui a permis aux organisations de détecter les vulnérabilités de l'API plus tôt dans le cycle de développement. Cette évolution reflète l'importance croissante de la sécurité des API, car les entreprises comptent de plus en plus sur des applications et des microservices interconnectés. L'intégration améliore également la détection automatisée de vulnérabilité et prend en charge les flux de travail de DevSecOps, contribuant à l'adoption plus large de solutions de test de sécurité avancées dans les environnements d'entreprise
- En novembre 2025, IBM a présenté Watson Code Assistant for Security Testing, une solution conçue pour simplifier et accélérer les processus de test de sécurité. L'outil permet aux développeurs et aux équipes de sécurité de générer des cas de test à l'aide d'invites en langage naturel, ce qui réduit considérablement le temps et l'expertise nécessaires pour scripter des tests de sécurité complexes. En réduisant le temps de script de près de 60%, la plateforme améliore l'efficacité des tests et permet aux organisations d'intégrer la validation de sécurité plus tôt dans les cycles de développement logiciel. Ce développement renforce la présence d'IBM dans l'écosystème de cybersécurité piloté par l'IA et soutient la transition du marché vers des cadres d'essais de sécurité automatisés et intelligents
- En juillet 2025, Okta, Inc. a élargi sa collaboration avec Palo Alto Networks afin de développer une architecture de sécurité unifiée visant à renforcer la protection de l'identité de l'entreprise et la réponse automatisée aux menaces. Le partenariat intègre Okta Workforce Identity avec Palo Alto Networks. Prisma Access Browser, permettant un accès conditionnel qui limite l'utilisation d'une application unique pour sécuriser les environnements du navigateur. De plus, les capacités de protection de la menace d'identité de l'Okta ont été intégrées à Palo Alto Networks. Compatibilité élargie avec Cortex XSIAM et Cortex XDR améliore encore les mécanismes de défense coordonnés, aidant les organisations à renforcer la sécurité de l'identité et à améliorer l'efficacité de détection des menaces dans les infrastructures numériques complexes
- En juin 2025, Cobalt a introduit d'importantes améliorations à sa plateforme de sécurité offensive, afin d'aider les entreprises à étendre leurs programmes de tests de sécurité avec une plus grande automatisation, transparence et contrôle opérationnel. Les améliorations permettent d'améliorer les données, d'accélérer les rapports de vulnérabilité et d'optimiser les flux de travail pour les tests de pénétration. Ces mises à jour renforcent également l'accent mis par Cobalt sur les services d'essais de sécurité dirigés par des experts et de déploiement rapide, ce qui permet aux organisations d'identifier et de corriger plus efficacement les vulnérabilités. Au fur et à mesure que les cybermenaces continuent d'évoluer, ces innovations renforcent le rôle des plates-formes de test de pénétration gérées dans le marché plus large des tests de sécurité.
- En octobre 2024, CyCognito a apporté de nouvelles améliorations à sa plate-forme CyCognito Automated Security Testing (AST) afin d'améliorer la validation automatisée de l'exposition et les évaluations de sécurité. Les mises à jour accélèrent le déploiement de tests automatisés dans les environnements Amazon Web Services, permettant aux organisations d'évaluer rapidement les actifs basés sur le cloud et de détecter les vulnérabilités potentielles. Des améliorations supplémentaires permettent de mieux identifier les données exposées et de fournir aux testeurs de pénétration des capacités de reconnaissance automatisées qui priorisent les vulnérabilités critiques. Ces progrès renforcent les capacités automatisées d'essais de sécurité et aident les entreprises à améliorer la posture de sécurité dans le cloud et les stratégies de gestion des risques
SKU-
Accédez en ligne au rapport sur le premier cloud mondial de veille économique

- Tableau de bord d'analyse de données interactif
- Tableau de bord d'analyse d'entreprise pour les opportunités à fort potentiel de croissance
- Accès d'analyste de recherche pour la personnalisation et les requêtes
- Analyse de la concurrence avec tableau de bord interactif
- Dernières actualités, mises à jour et analyse des tendances
- Exploitez la puissance de l'analyse comparative pour un suivi complet de la concurrence
Méthodologie de recherche
La collecte de données et l'analyse de l'année de base sont effectuées à l'aide de modules de collecte de données avec des échantillons de grande taille. L'étape consiste à obtenir des informations sur le marché ou des données connexes via diverses sources et stratégies. Elle comprend l'examen et la planification à l'avance de toutes les données acquises dans le passé. Elle englobe également l'examen des incohérences d'informations observées dans différentes sources d'informations. Les données de marché sont analysées et estimées à l'aide de modèles statistiques et cohérents de marché. De plus, l'analyse des parts de marché et l'analyse des tendances clés sont les principaux facteurs de succès du rapport de marché. Pour en savoir plus, veuillez demander un appel d'analyste ou déposer votre demande.
La méthodologie de recherche clé utilisée par l'équipe de recherche DBMR est la triangulation des données qui implique l'exploration de données, l'analyse de l'impact des variables de données sur le marché et la validation primaire (expert du secteur). Les modèles de données incluent la grille de positionnement des fournisseurs, l'analyse de la chronologie du marché, l'aperçu et le guide du marché, la grille de positionnement des entreprises, l'analyse des brevets, l'analyse des prix, l'analyse des parts de marché des entreprises, les normes de mesure, l'analyse globale par rapport à l'analyse régionale et des parts des fournisseurs. Pour en savoir plus sur la méthodologie de recherche, envoyez une demande pour parler à nos experts du secteur.
Personnalisation disponible
Data Bridge Market Research est un leader de la recherche formative avancée. Nous sommes fiers de fournir à nos clients existants et nouveaux des données et des analyses qui correspondent à leurs objectifs. Le rapport peut être personnalisé pour inclure une analyse des tendances des prix des marques cibles, une compréhension du marché pour d'autres pays (demandez la liste des pays), des données sur les résultats des essais cliniques, une revue de la littérature, une analyse du marché des produits remis à neuf et de la base de produits. L'analyse du marché des concurrents cibles peut être analysée à partir d'une analyse basée sur la technologie jusqu'à des stratégies de portefeuille de marché. Nous pouvons ajouter autant de concurrents que vous le souhaitez, dans le format et le style de données que vous recherchez. Notre équipe d'analystes peut également vous fournir des données sous forme de fichiers Excel bruts, de tableaux croisés dynamiques (Fact book) ou peut vous aider à créer des présentations à partir des ensembles de données disponibles dans le rapport.











